Si tienes un NETGEAR CAX30, RAX28, RAX29, RAX30, RAX5, RAXE300, EX3700 o EX6120 en cualquier parte del mundo, identifica el modelo y el firmware instalado antes de decidir qué hacer. Al 29 de octubre de 2026, NETGEAR ha corregido tres fallos de gravedad media que afectan a esos productos, y el primer paso es comparar tu firmware con la versión corregida.
PCWorld informó de los parches el 29 de octubre de 2026. El aviso de seguridad de NETGEAR, actualizado por última vez el 28 de octubre de 2026, indica instalar el firmware disponible cuanto antes y activar las actualizaciones automáticas de firmware donde sea compatible. Según se describen, los fallos requieren acceso desde una red adyacente o desde la red local, no ataques sin restricciones desde cualquier punto de internet.
Puntos clave
- Revisa el número de modelo y el firmware instalado antes de elegir una actualización o un reemplazo.
- CAX30, RAX28, RAX29, RAX30, RAX5, RAXE300, EX3700 y EX6120 están incluidos en los tres fallos principales.
- Instala el firmware corregido desde la app Nighthawk, la app Orbi o la interfaz web del dispositivo.
- Vuelve a revisar la versión del firmware después de que el router o el extensor se reinicie.
- Una VPN no repara el firmware vulnerable de un router ni reemplaza una actualización de seguridad.
- NETGEAR marca el RAX5 y el EX3700 como EoS (fin de soporte), así que compara modelos de reemplazo y condiciones de soporte antes de pagar.
¿Está tu router o extensor NETGEAR en la lista de octubre de 2026?
Al 29 de octubre de 2026, los tres fallos principales de NETGEAR afectan a ocho modelos vendidos para uso doméstico y de oficinas pequeñas en varias regiones, incluido Estados Unidos. Los productos afectados son el CAX30, RAX28, RAX29, RAX30, RAX5, RAXE300, EX3700 y EX6120.
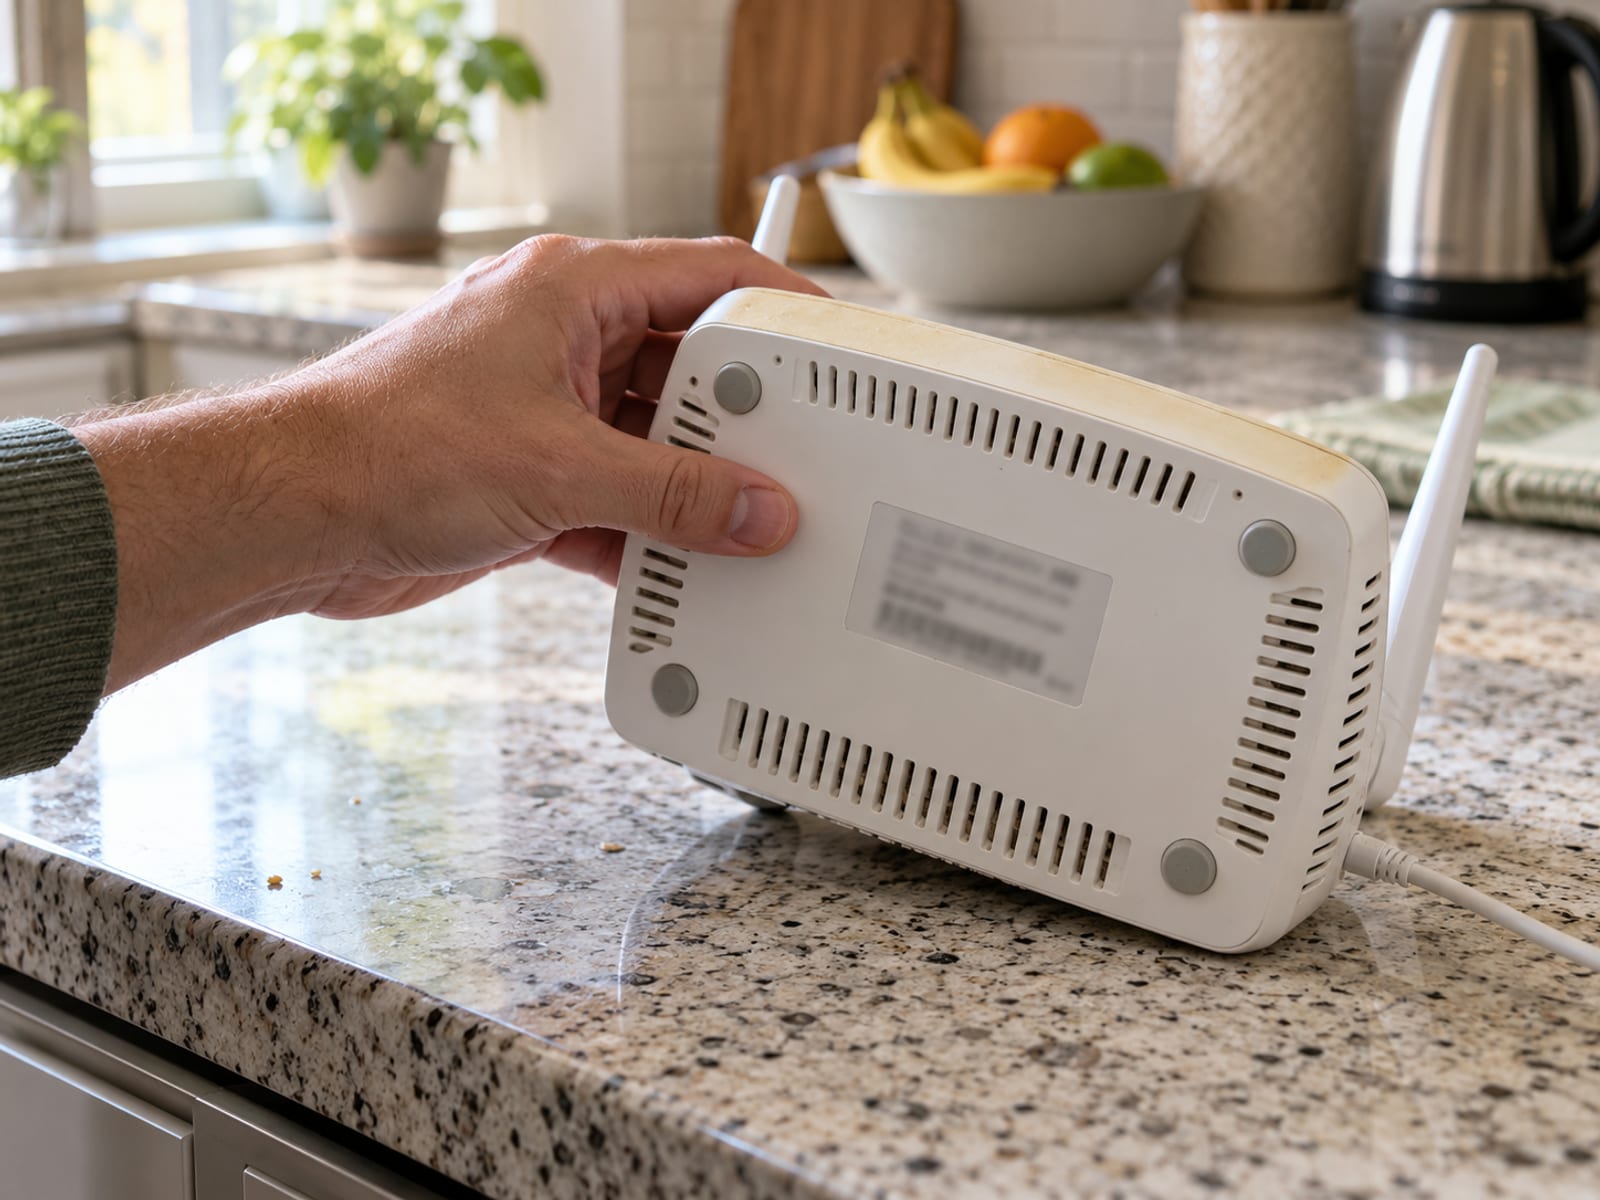
El número de modelo importa más que el nombre de la familia de productos. Una etiqueta en la parte inferior o trasera del router o del extensor puede mostrar el modelo exacto. También puedes encontrarlo en el empaque del producto o en la página de administración. Anota ese número de modelo antes de decidir si necesitas una actualización de firmware o un reemplazo.
NETGEAR también enumera vulnerabilidades adicionales en el aviso de octubre de 2026. Estas afectan al CBR40, R7000, R7000P, RAX40 y R7300DST. El CBR40 y el R7300DST están marcados como EoS, es decir, fin de soporte. NETGEAR indica que no se planean actualizaciones de seguridad para los productos en EoS y recomienda retirar los dispositivos afectados.
Los tres fallos principales no significan que todo router NETGEAR esté afectado. Aplican a los modelos exactos enumerados arriba y a las condiciones de firmware que describe NETGEAR. Por ejemplo, CVE-2026-11732 afecta al CAX30, RAX30, RAX5 y RAXE300 cuando la función Block Sites (bloqueo de sitios) está activada.
Si tu producto no aparece en la lista, sigue revisando la página de soporte del modelo y sus notas de versión. Si usas equipos NETGEAR en Estados Unidos, México, Europa u otra región, la comparación de modelo y firmware sigue siendo lo primero, porque el aviso cubre productos y no un solo país.
Qué permiten hacer los tres fallos a un atacante
Al 29 de octubre de 2026, NETGEAR clasifica los tres fallos principales como de gravedad media. Las condiciones de ataque documentadas implican acceso a la red local o a un servicio de administración cercano. Eso podría incluir a una persona con acceso a la misma red Wi-Fi, pero el aviso no describe estos tres fallos como ataques sin restricciones desde internet.
CVE-2026-11732 afecta al CAX30, RAX30, RAX5 y RAXE300 cuando Block Sites está activado. Un atacante adyacente a la red, con acceso a ella, podría ejecutar comandos no autorizados a través de esa función. Desactivar Block Sites puede eliminar la condición específica descrita para esa función, pero no sustituye la instalación de la corrección del firmware.
CVE-2026-11731 afecta al RAX28, RAX29 y RAX30. NETGEAR indica que un atacante no autenticado con acceso adyacente al servicio de administración podría consultar cierta información del dispositivo o cambiar ajustes administrativos. Eso no significa que todos los ajustes o todas las cuentas estén expuestos, pero los cambios administrativos pueden afectar la forma en que funciona un router.
CVE-2026-11730 afecta a los extensores Wi-Fi EX3700 y EX6120. Un atacante con acceso a la red podría predecir identificadores de sesión válidos y secuestrar una sesión autenticada de administrador web. En lenguaje sencillo, el fallo podría permitir a un atacante tomar una sesión de administrador existente sin antes iniciar sesión de forma normal.
Estas descripciones se aplican a los productos y al aviso fechados el 28 y el 29 de octubre de 2026. La gravedad media indicada es la clasificación de NETGEAR. Puedes consultar más adelante los registros CVE y NVD actuales para cualquier puntuación o detalle adicional publicado después de esas fechas.
La versión de firmware corregida para cada modelo afectado
Las versiones corregidas que aparecen abajo son las que NETGEAR enumera en su aviso de octubre de 2026. Compara el modelo exacto y el firmware instalado en tu dispositivo antes de instalar nada. Un número de versión parecido puede pertenecer a otro modelo u otra vulnerabilidad.
El RAX30 aparece en dos filas porque NETGEAR lo enumera tanto para CVE-2026-11732 como para CVE-2026-11731, con versiones corregidas distintas. Compara el firmware instalado con la versión más reciente que NETGEAR ofrece para tu RAX30, en lugar de detenerte después de una sola actualización.
NETGEAR indica que los dispositivos con actualizaciones automáticas activadas podrían ya haber recibido la corrección al 29 de octubre de 2026. Aun así, revisa el firmware instalado después de reiniciar. La actualización corrige la vulnerabilidad documentada en el firmware afectado, pero no le da a un producto sin soporte una cobertura de seguridad futura.
El RAX5 y el EX3700 aparecen como EoS en la tabla de NETGEAR. Si tu dispositivo está en EoS, compara el modelo de reemplazo exacto, las funciones compatibles y las condiciones de soporte vigentes antes de pagar. Un equipo más nuevo puede ser la opción práctica cuando importan las actualizaciones de seguridad continuas.
Cómo revisar e instalar hoy la actualización de NETGEAR
Empieza anotando el número de modelo y la versión de firmware actual. Mantén el dispositivo encendido durante la instalación y no cierres la página de actualización ni interrumpas el reinicio.
Para un router que usa la interfaz web:
- Conecta una computadora al router, de preferencia con Ethernet.
- Abre
routerlogin.net. - Inicia sesión con las credenciales de administrador del router.
- Abre Advanced (Avanzado), Administration (Administración) o Settings (Configuración), Administration (Administración).
- Selecciona Firmware Update (Actualización de firmware) o Router Update (Actualización del router).
- Selecciona Check (Comprobar).
- Si hay firmware disponible, selecciona Yes (Sí) y luego Upgrade (Actualizar).
- Espera a que el router se reinicie y la conexión regrese.
Los nombres pueden variar según el modelo y la versión del firmware en Estados Unidos y en otras regiones. Revisa las notas de versión del modelo antes de empezar, sobre todo si NETGEAR presenta más de una versión disponible.
En un router Nighthawk, conecta tu teléfono a la red Wi-Fi del router y abre la app Nighthawk. Inicia sesión en la cuenta MyNETGEAR si la app lo pide y luego escribe las credenciales de administrador del router. Abre la configuración del router, selecciona Check for Updates (Buscar actualizaciones) y elige Update (Actualizar) cuando aparezca un firmware nuevo. Espera a que el router se reinicie antes de cerrar la app.
En un sistema Orbi, conecta tu teléfono a la red Wi-Fi de Orbi y abre la app Orbi. Inicia sesión con la contraseña de administrador del router y luego selecciona Menu (Menú), Settings (Configuración), Router Settings (Configuración del router) y Check for Updates o Update Firmware (Actualizar firmware). Sigue las instrucciones en pantalla y permite que el sistema se reinicie.
Para un extensor, conéctate a la red Wi-Fi del extensor y abre mywifiext.net. Si el extensor comparte el SSID del router, usa en su lugar la dirección IP del extensor. Inicia sesión, selecciona Firmware Update y luego Check Online (Comprobar en línea). Sigue las instrucciones hasta que el extensor termine de reiniciarse.
Una carga manual es otra opción cuando la app o la comprobación en línea no muestran el firmware correcto. Descarga el firmware del modelo exacto desde NETGEAR Support y luego usa la página Firmware Update del dispositivo para cargar el archivo .img o .chk. No cargues firmware de un modelo parecido y no interrumpas el proceso.
Cuando el dispositivo vuelva a estar en línea, inicia sesión otra vez y revisa la versión del firmware. Confirma que la conexión funciona con normalidad en tu teléfono, tu computadora, tu televisor y otros dispositivos conectados. Si es compatible, activa las actualizaciones automáticas de firmware. Si la actualización interrumpe tu conexión por un momento, sigue los pasos normales de reinicio y reconexión de NETGEAR, en lugar de usar una VPN como sustituto de la corrección del firmware.
Qué significa EoS para el RAX5, el EX3700 y otros equipos más antiguos
EoS significa que NETGEAR ha colocado el producto en su fase de fin de soporte (End-of-Support). En el aviso de octubre de 2026, NETGEAR indica que no se planean actualizaciones de seguridad para los productos en EoS y recomienda retirar los dispositivos afectados.
El RAX5 y el EX3700 aparecen como EoS aunque NETGEAR ofrece versiones corregidas para los fallos anteriores. Eso significa que instalar el firmware indicado corrige el problema documentado, pero no promete otra actualización más adelante. El CBR40 y el R7300DST también están marcados como EoS en el aviso, y NETGEAR los enumera como «Won’t Fix» (no se corregirá) en los problemas adicionales que se describen allí.
Antes de pagar un equipo de reemplazo, compara el modelo exacto, el estándar Wi-Fi, la cobertura, la compatibilidad con el módem y las condiciones de soporte vigentes. Si el equipo pertenece a un empleador, un arrendador o un proveedor de servicios, pregunta al dueño o al administrador por sus planes de reemplazo. Limita las actualizaciones y la solución de problemas a equipos que tú posees o que estás autorizado a administrar.
Por qué una VPN no corrige un router vulnerable
Una VPN es una herramienta de privacidad distinta, no una reparación de firmware. Una app de VPN cifra la conexión entre tu dispositivo y el servidor VPN y cambia la dirección IP que ven los sitios web. No reemplaza el software operativo del router, no elimina una interfaz de administración vulnerable ni repara CVE-2026-11732, CVE-2026-11731 o CVE-2026-11730.
Un cliente VPN instalado directamente en un router también se ejecuta en ese router. Puede cambiar la ruta que sigue el tráfico de internet, pero no corrige el firmware del router. Instala primero la actualización de NETGEAR y luego decide si quieres una VPN para otro fin, como proteger el tráfico en una red Wi-Fi pública o cambiar la dirección IP de origen que se muestra.
Una VPN tampoco impide que cuentas, cookies o huellas digitales del dispositivo te identifiquen. Funciona junto con las actualizaciones de firmware, una seguridad de cuenta sólida y la protección contra phishing. Si estás decidiendo entre una VPN en el router y apps de VPN en cada dispositivo, usa VPN en tu router o en tus dispositivos como siguiente paso.
Consideraciones legales, de seguridad y de seguimiento
El aviso de NETGEAR pide a los propietarios instalar el firmware aplicable, activar las actualizaciones automáticas donde sea compatible y retirar los dispositivos EoS para los que no se planean actualizaciones de seguridad. No autoriza saltarse controles de acceso, probar el router de otra persona ni intentar explotar los fallos.
Limita las actividades de actualización y solución de problemas a equipos que tú poseas o administres con permiso. Consulta la ley local antes de probar funciones de seguridad, escanear redes o examinar dispositivos que no están bajo tu control. La ley del lugar donde estés, junto con las condiciones del servicio que aplican a tu red o a tu VPN, determina qué actividad está permitida.
Mantente atento a los cambios posteriores en los registros CVE y NVD actuales, a las notas de versión actualizadas de NETGEAR y a los nuevos avisos de firmware para modelos relacionados. Si tu dispositivo sigue sin soporte, compara el costo de reemplazo y la compatibilidad antes de desecharlo.
Preguntas frecuentes
Las respuestas siguientes abordan las próximas decisiones de los propietarios en Estados Unidos y en otros países al 29 de octubre de 2026.
¿Necesito actualizar un router NETGEAR si no uso Block Sites?
Sí, actualiza el dispositivo si es uno de los modelos afectados. Block Sites forma parte de la condición descrita para CVE-2026-11732, pero los otros fallos enumerados tienen condiciones distintas, y desactivar una función no reemplaza la corrección del firmware.
¿Alguien puede explotar estos fallos de NETGEAR desde cualquier lugar de internet?
NETGEAR describe los tres fallos principales como fallos que requieren acceso desde una red adyacente o desde la red local. El aviso de octubre de 2026 no los describe como ataques sin restricciones desde cualquier lugar de internet, pero una red local o de oficina aún puede incluir personas o dispositivos que no controlas por completo.
¿Cómo sé si mi actualización de NETGEAR funcionó?
Inicia sesión después de que el router o el extensor se reinicie y revisa de nuevo la versión del firmware instalada. Compárala con la versión corregida del modelo exacto y luego confirma que la conexión funciona con normalidad en tus dispositivos habituales.
¿Debo reemplazar mi RAX5 o mi EX3700 de inmediato?
Reemplázalo si NETGEAR marca el dispositivo como EoS y no se planean actualizaciones de seguridad futuras, pero compara el modelo de reemplazo exacto y las condiciones de soporte vigentes antes de pagar. Instala primero el firmware corregido indicado, si está disponible y si tu dispositivo sigue funcionando con normalidad.
¿Puede una VPN protegerme mientras espero la actualización de NETGEAR?
No. Una VPN cifra el tráfico entre un dispositivo y el servidor VPN, pero no corrige el firmware del router ni impide que un atacante con el acceso requerido a la red local apunte al router o al extensor.
¿Instalarán las actualizaciones automáticas de firmware la corrección de octubre de 2026?
Es posible que ya la hayan instalado en dispositivos compatibles con actualizaciones automáticas activadas. Revisa la versión del firmware de forma manual después del reinicio, porque esa configuración no elimina la necesidad de confirmar que está instalada la versión correcta.
¿Qué hago si mi router no se vuelve a conectar después de la actualización?
Espera a que termine el reinicio, luego revisa las luces del router y vuelve a conectar tu teléfono o tu computadora al Wi-Fi. Si el problema continúa, sigue los pasos de recuperación específicos del modelo de NETGEAR y revisa las notas de versión, en lugar de suponer que una VPN restaurará el router.
¿El RAX30 está afectado por uno o por dos fallos?
El RAX30 aparece tanto en CVE-2026-11732 como en CVE-2026-11731. NETGEAR enumera V1.0.14.108 para el primer problema y v1.0.15.110 para el segundo, así que revisa el firmware más reciente que se ofrece para tu RAX30 exacto.
¿Qué me indica «gravedad media»?
Es la clasificación de gravedad de NETGEAR para los tres fallos principales a octubre de 2026. Puedes consultar más adelante los registros CVE y NVD actuales para cualquier puntuación publicada posteriormente o cualquier detalle técnico modificado.
¿Una actualización de firmware vuelve compatible un dispositivo EoS?
No. Corrige el problema documentado en el firmware indicado, pero un producto en EoS sigue fuera del soporte planificado de actualizaciones de seguridad de NETGEAR. Compara opciones de reemplazo si las actualizaciones continuas son parte de tu plan de seguridad para el hogar o la oficina.
¿Qué hago si un sitio web muestra un mensaje de VPN o de proxy después de la actualización?
Primero confirma que el router o el extensor tiene una conexión normal y que la versión del firmware es correcta. Si Netflix muestra un mensaje de proxy, sigue las soluciones al error de proxy de Netflix y trata ese problema del servicio por separado de la actualización de seguridad de NETGEAR.
Los dueños de equipos NETGEAR deben empezar por el número de modelo, el firmware instalado y el estado de soporte. Una VPN todavía puede servir en tu teléfono, Fire Stick, PS5 u otro dispositivo para un fin de privacidad distinto, pero la actualización del router sigue siendo la primera tarea para el hardware afectado. Si necesitas después una configuración específica del dispositivo, usa cómo configurar una VPN en un iPhone o cómo configurar una VPN en Windows 11.
Glosario
Encuentra más guías de VPN en Tunnel Verdict. ¿Tienes una pregunta sobre tu configuración? Escríbenos e incluye tu dispositivo y la VPN que usas.