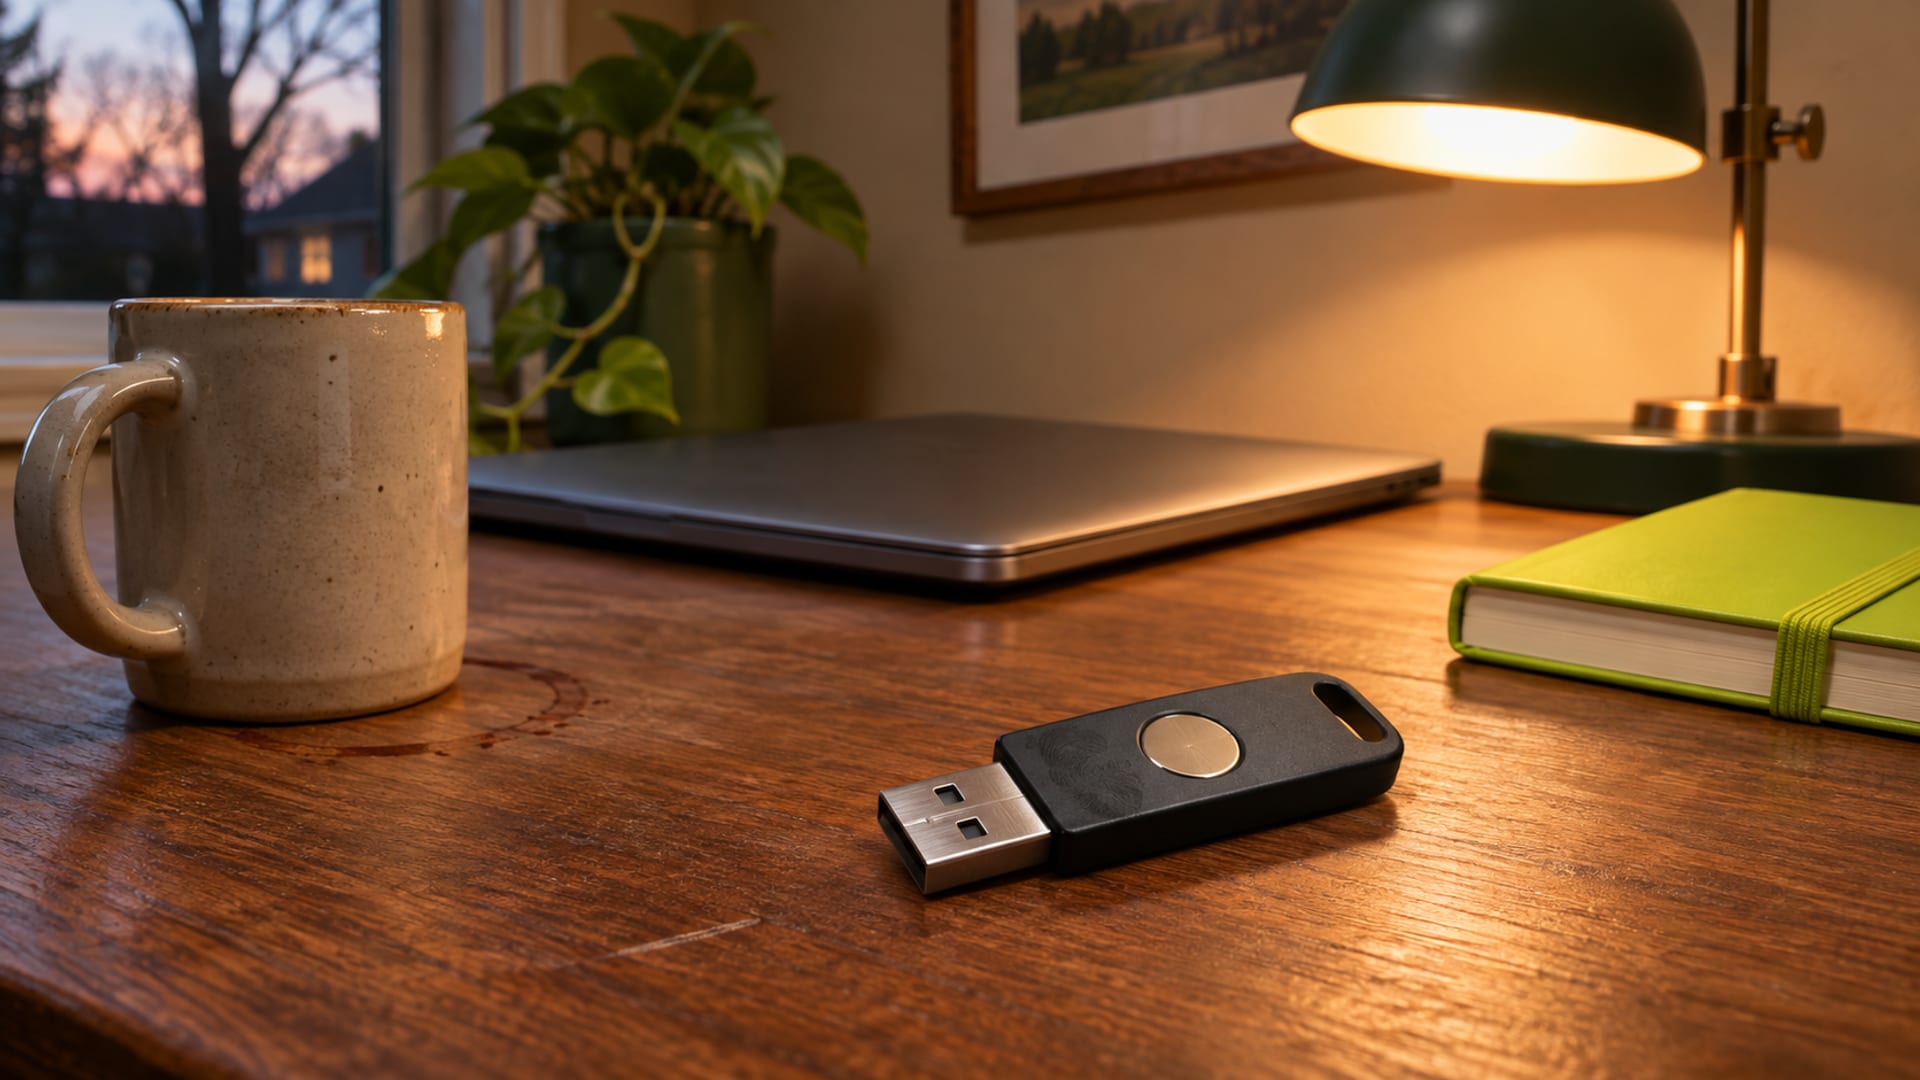
Si una cuenta te pide una llave de seguridad, una YubiKey es el dispositivo físico al que se refiere. La conectas por USB, acercas un modelo NFC a un teléfono o la tocas cuando la cuenta pide aprobación. No necesita batería, conexión de red ni suscripción.
Antes de comprar, identifica la cuenta y el método de inicio de sesión que pide. En su configuración de seguridad busca «security key» (llave de seguridad), «passkey» (llave de acceso), «FIDO2», «WebAuthn», «two-step verification» (verificación en dos pasos) o «MFA» (autenticación multifactor). Después revisa el conector que usan tus dispositivos y registra una llave de repuesto mientras todavía puedas iniciar sesión de la forma normal.
Ideas clave
- Una YubiKey guarda una credencial ligada al dispositivo y demuestra tu identidad en las cuentas compatibles.
- FIDO2 y WebAuthn usan una prueba criptográfica vinculada al sitio web correcto.
- El soporte de USB-C, USB-A, Lightning y NFC varía según el modelo.
- Las YubiKey para consumidores son compras únicas de hardware, sin suscripción.
- Registra una segunda llave y mantén disponibles los métodos de recuperación de la cuenta.
¿Qué es una YubiKey y qué hace?
Una YubiKey es un pequeño autenticador de hardware. Ayuda a verificar que tienes permiso para iniciar sesión en una cuenta, una aplicación o una computadora. Según el modelo y el servicio, puede admitir FIDO2 y WebAuthn, FIDO U2F, contraseñas de un solo uso, códigos OATH, autenticación con tarjeta inteligente mediante PIV y funciones OpenPGP.
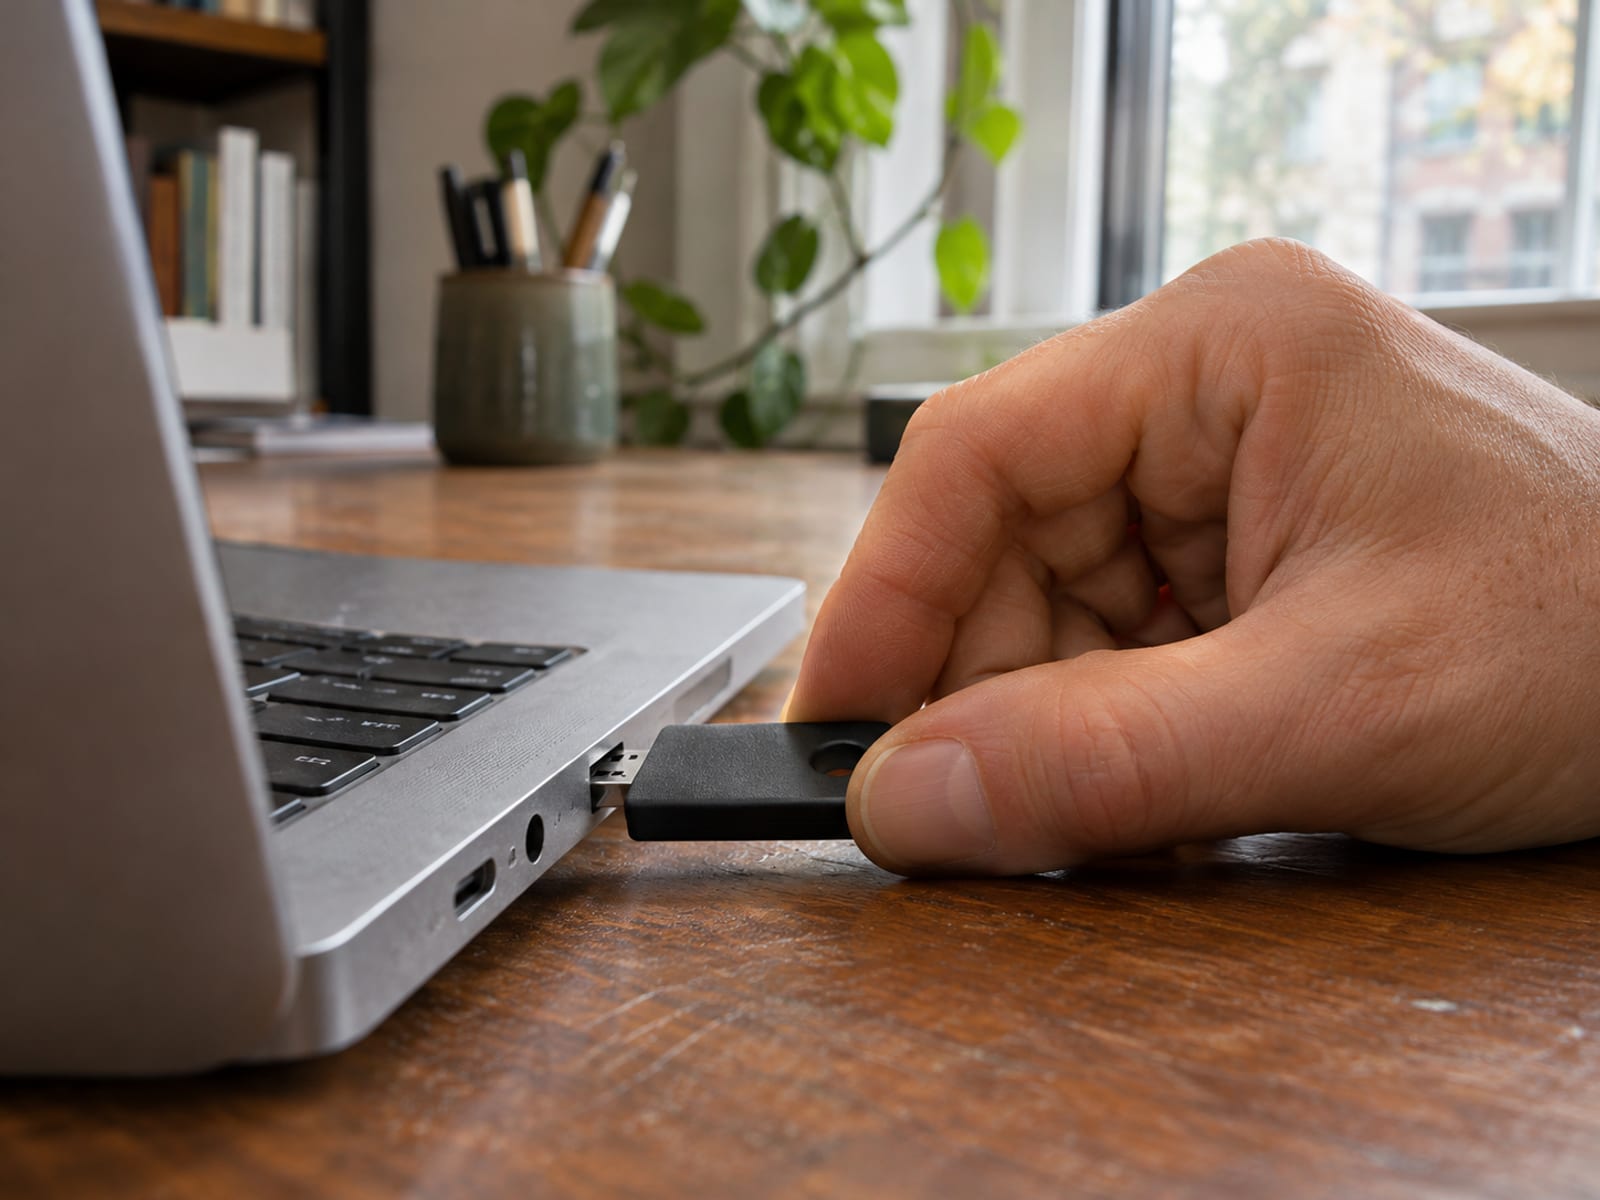
Para la mayoría de las personas, la función útil es FIDO2. Permite que un sitio web registre una credencial en la llave. La YubiKey crea un par de claves para esa cuenta: la clave privada se queda en el dispositivo y el servicio recibe la clave pública correspondiente. La clave privada no se copia en la base de datos del sitio web.
Al iniciar sesión, la cuenta pide al navegador que se comunique con la YubiKey. La llave demuestra que tiene la credencial registrada, normalmente después de que la toques, ingreses un PIN o uses una huella dactilar en un modelo YubiKey Bio. La cuenta te deja entrar si la prueba coincide.
Esto es distinto de escribir un código recibido por mensaje de texto o de una app de autenticación. Un código es información que lees e ingresas, mientras que un intercambio FIDO2 permite que la cuenta verifique el sitio web involucrado en la solicitud.
Una YubiKey no protege automáticamente todas las cuentas. La cuenta debe admitir el método correspondiente, el navegador o el sistema operativo debe funcionar con la llave y tú debes registrarla en esa cuenta. Un banco, un empleador o una escuela puede exigir un tipo de llave, un navegador o un proceso de recuperación concreto, así que revisa su política actual sobre llaves de seguridad antes de pagar.
Una YubiKey te conviene si quieres una credencial física separada de tu teléfono y compatible con las cuentas que usas.
¿Cómo te inicia sesión tocar o conectar la YubiKey?
El proceso de inicio de sesión empieza antes de que toques o conectes la llave. Durante el registro, la cuenta se identifica ante el navegador y la YubiKey crea una credencial para esa cuenta específica. La cuenta guarda la parte pública de la credencial. La parte privada se queda en la llave.
En un inicio de sesión posterior, el sitio web envía un desafío de un solo uso a través del navegador. WebAuthn, la parte de FIDO2 que habla con el navegador, identifica el sitio web que hace la solicitud. CTAP2, el protocolo de comunicación entre el navegador y el autenticador, pasa la solicitud a la YubiKey.
La YubiKey firma el desafío y la información relacionada del autenticador. Un toque confirma que la persona que tiene la llave aprueba la solicitud. Algunas cuentas también piden un PIN, y los modelos YubiKey Bio pueden usar verificación de huella dactilar. El servicio comprueba la firma con la clave pública que guardó durante el registro. Si la firma coincide con el desafío y con el contexto del sitio web, el inicio de sesión continúa.
Esta comprobación del sitio web es la razón por la que FIDO2 está diseñado para resistir intentos comunes de phishing. Una credencial registrada para un sitio web queda limitada a ese relying party, es decir, al servicio que la usa. Un sitio falso que imita al real no puede reutilizar sin más la credencial como si perteneciera al sitio real.
FIDO U2F, que ahora se llama CTAP1 en la documentación de FIDO, usa un enfoque similar de clave pública con un toque físico. FIDO2 añade soporte para inicio de sesión sin contraseña, verificación con PIN y credenciales detectables, a veces llamadas llaves de acceso (passkeys) almacenadas en el autenticador.
No todas las funciones de la YubiKey funcionan así. Yubico OTP hace que la llave actúe como un teclado y escriba un código de un solo uso en un campo de inicio de sesión. Los códigos OATH-TOTP se generan con Yubico Authenticator y se parecen a los códigos de una app de autenticación. La autenticación con tarjeta inteligente o PIV usa certificados, mientras que las funciones OpenPGP sirven para cifrar, descifrar y firmar.
En el uso cotidiano, la cuenta determina lo que ves: conectar y tocar, primero un PIN, o acercar un modelo NFC a un teléfono. Si la cuenta solo ofrece un código de app de autenticación y no una opción física de llave de seguridad, una YubiKey no puede reemplazar ese método sin que el proveedor lo admita.
¿Qué modelo, conector y precio de YubiKey se ajustan a tus dispositivos?
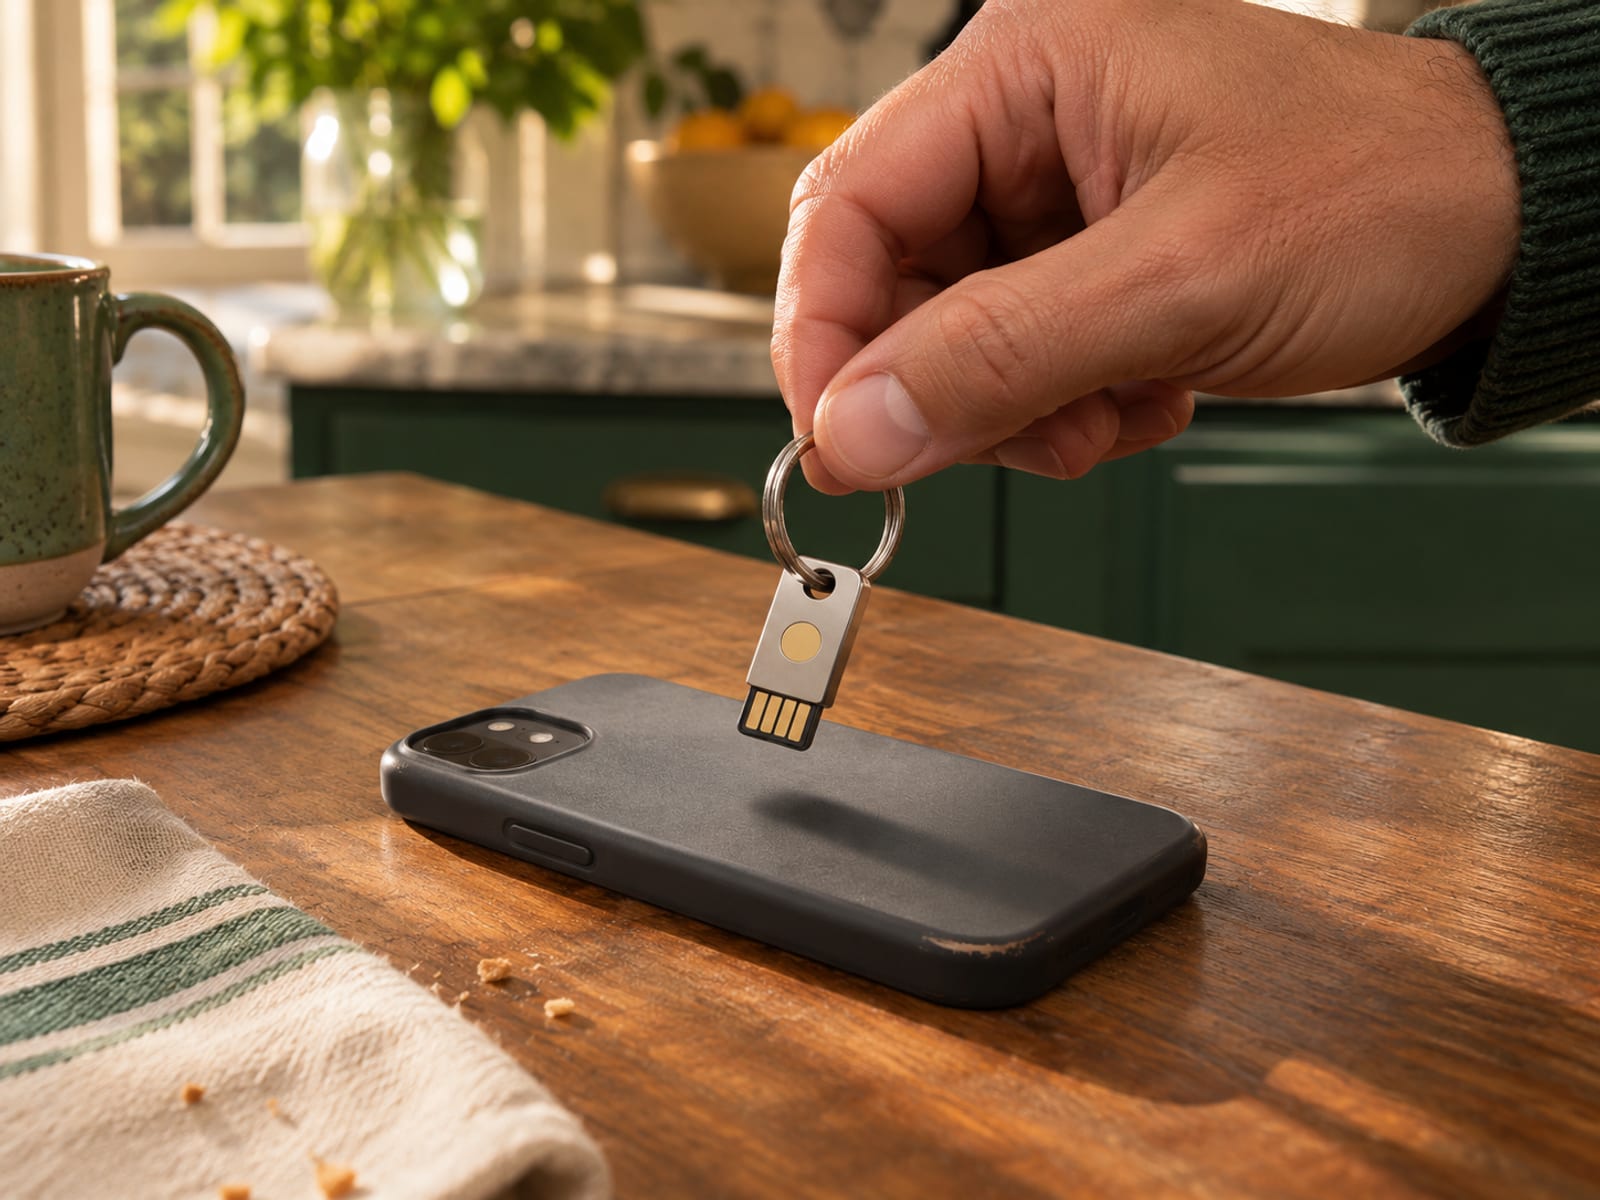
Elige el modelo según tus dispositivos. Una computadora con USB-C normalmente encaja con una llave USB-C, mientras que una computadora con USB-A necesita un modelo USB-A o un adaptador. NFC puede servir para teléfonos compatibles, y la 5Ci combina USB-C y Lightning para dispositivos que admiten esos conectores.
La tienda de Yubico en EE. UU. publicó estos precios para consumidores, precio verificado el 12 de noviembre de 2026. Son compras únicas de hardware, no planes mensuales, así que no aplica ninguna cifra mensual efectiva ni precio de renovación.
Los modelos 5 NFC y 5C NFC son llaveros con soporte inalámbrico NFC. Los modelos Nano son compactos y están diseñados para quedarse en un puerto USB. La 5Ci es la opción cuando importan tanto USB-C como Lightning. Los modelos YubiKey Bio son productos biométricos centrados en FIDO, no reemplazos de la serie YubiKey 5 con múltiples protocolos.
Los precios de la lista son precios de hardware. El envío y los impuestos pueden variar, y la página de la YubiKey 5C NFC en la tienda de Yubico en EE. UU. mostraba una política de devolución para consumidores de 45 días el 12 de noviembre de 2026. Lee las condiciones de devolución aplicables antes de pedir.
Yubico también ofrece YubiEnterprise por separado, como servicio de suscripción para organizaciones. Sus condiciones de pago y renovación dependen del acuerdo empresarial, así que consulta con el equipo de ventas de Yubico antes de comprometerte. Una persona consumidora no lo necesita para usar una YubiKey que compró para uso personal.
¿Es mejor una YubiKey que una llave de acceso del teléfono o una app de autenticación?
Ninguna opción es mejor para todas las personas. Una YubiKey guarda una llave de acceso (passkey) ligada al dispositivo en hardware dedicado. Un teléfono puede guardar una llave de acceso ligada al dispositivo de forma local, o una llave de acceso sincronizada que queda disponible a través de los dispositivos compatibles de la plataforma del teléfono.
La diferencia está en la portabilidad y la recuperación. Una YubiKey se mantiene separada del teléfono y es fácil de llevar entre computadoras compatibles, pero debes tenerla contigo. Una llave de acceso sincronizada en el teléfono puede ser cómoda entre dispositivos, pero su disponibilidad depende del sistema de sincronización de la plataforma y del acceso a tu cuenta.
Una app de autenticación genera un código que lees y escribes en el formulario de inicio de sesión, mientras que un inicio de sesión FIDO2 usa un intercambio criptográfico de desafío y respuesta a través del navegador. La documentación de configuración de Yubico describe la MFA con llave de seguridad como más resistente al phishing que los códigos generados por software.
Una llave de acceso en el teléfono puede ser mejor opción si quieres menos objetos físicos y una recuperación sencilla a través de la plataforma de tu dispositivo. Una YubiKey encaja mejor si quieres una credencial ligada al dispositivo y separada de tu teléfono. Revisa qué métodos admite la cuenta antes de elegir.
¿Cuáles son las desventajas en compatibilidad, pérdida, recuperación y vida útil?
La principal desventaja es que la YubiKey es física. Debes llevarla, protegerla de daños y tenerla disponible cuando una cuenta la pida. La cuenta debe admitir la llave, y el conector o la interfaz inalámbrica debe coincidir con tu dispositivo.
La pérdida se controla si la planeas. Registra una segunda YubiKey antes de perder la primera y guarda la de repuesto por separado. Si una llave desaparece, elimínala de las cuentas importantes en cuanto puedas iniciar sesión con otro método.
La recuperación depende del proveedor. Google indica como alternativas posibles otra llave de seguridad, códigos de verificación, avisos de Google, códigos de respaldo o una computadora de confianza usada antes. Los códigos de respaldo de Google son de un solo uso, y un juego nuevo contiene 10 códigos. Crear un juego nuevo desactiva el anterior. Google dice que la recuperación de la cuenta puede tardar de tres a cinco días hábiles cuando no hay ningún otro método disponible. Los usuarios de Advanced Protection no pueden descargar códigos de respaldo.
En cuentas de trabajo o escuela de Microsoft, los métodos de recuperación dependen de la configuración de la organización. Microsoft enumera opciones como llave de seguridad, Microsoft Authenticator, teléfono, correo electrónico o preguntas de seguridad, y tu empleador puede limitar cuáles están disponibles.
La ficha técnica de Yubico enumera al menos 10,000 inserciones USB o Lightning y al menos 500,000 ciclos de escritura y borrado, como estimaciones de diseño. También enumera una garantía de un año para las compras perpetuas. Estas cifras no son una promesa de que cada llave dure un número concreto de años. El desgaste físico, el daño del conector y la compatibilidad continua del servicio también afectan la vida útil real.
Reemplaza la llave si su conector o su función de autenticación falla, y mantén disponible el método de respaldo de la cuenta mientras registras la de reemplazo.
¿La YubiKey necesita batería, huellas dactilares, suscripción o mantenimiento diario?
Yubico indica que sus YubiKey no requieren baterías ni conexión de red. Una conexión USB suministra energía cuando la llave está conectada. Los modelos con NFC usan el campo NFC del teléfono o del lector.
Los modelos YubiKey 5 estándar usan un toque, no reconocimiento de huella dactilar. Los modelos YubiKey Bio tienen un sensor de huella, admiten hasta cinco huellas registradas y ofrecen un PIN como alternativa. Los modelos Bio están pensados principalmente para uso en escritorio.
Una YubiKey para consumidores es una compra única de hardware, sin suscripción mensual.
Los modelos Nano están diseñados para quedarse en un puerto USB. La llave puede permanecer conectada, pero protégela de golpes, dobleces y uso no autorizado, y retírala antes de transportar el dispositivo si podría engancharse con algo.
¿Cómo eliges y configuras una YubiKey?
Empieza con la cuenta exacta. Abre su configuración de seguridad y busca «security key» (llave de seguridad), FIDO2, WebAuthn, «passkey» (llave de acceso), «two-step verification» (verificación en dos pasos) o MFA. Confirma que el servicio acepta una llave de seguridad física y no solo un código de app de autenticación.
Después compara tus necesidades de hardware. Elige USB-C para dispositivos USB-C, USB-A para puertos USB-A, NFC para teléfonos compatibles, y la 5Ci si importan tanto USB-C como Lightning. Un iPhone o un iPad antiguo puede necesitar soporte Lightning o NFC. Una llave USB-A no encaja directamente en un puerto USB-C sin adaptador, y un modelo solo USB-C no ofrece NFC.
Registra la llave mientras todavía puedas iniciar sesión de forma normal. Sigue el flujo de configuración de llave de seguridad de la cuenta, inserta o acerca la YubiKey cuando te lo pida y tócala si la solicitud pide confirmación. Agrega una segunda llave al mismo tiempo y guárdala por separado. Mantén disponible el método de recuperación del proveedor, incluidos los códigos de respaldo cuando se ofrezcan.
Si la decisión de compra todavía está abierta, lee después ¿Vale la pena una YubiKey? y luego elige la opción que se ajuste a tus cuentas y a tu plan de recuperación.
Preguntas frecuentes
Estas respuestas cubren las preguntas prácticas que suelen surgir después de identificar el método de inicio de sesión de una cuenta.
¿Cuáles son las desventajas de una YubiKey?
Necesitas la llave física cuando la cuenta la pida, y la cuenta debe admitir llaves de seguridad. Perder la única llave registrada puede complicar la recuperación, así que registra una de repuesto y mantén disponible otro método de recuperación.
¿Es mejor una YubiKey que una passkey?
Una YubiKey guarda una llave de acceso (passkey) ligada al dispositivo en hardware dedicado, mientras que un teléfono puede guardar una llave de acceso local o sincronizada. La mejor opción depende de si prefieres una credencial física separada o un acceso y una recuperación más sencillos desde el teléfono.
¿Se puede hackear una YubiKey?
Una YubiKey no impide todos los ataques contra una cuenta, un dispositivo o un proceso de recuperación. FIDO2 está diseñado para resistir el phishing al vincular la credencial con el origen del sitio web, pero los atacantes aún pueden atacar con malware, el PIN, una sesión ya autenticada o una ruta de recuperación débil.
¿Cuánto dura una YubiKey?
Yubico estima al menos 10,000 inserciones USB o Lightning y al menos 500,000 ciclos de escritura y borrado. El daño físico, el desgaste del conector y la compatibilidad del servicio pueden acortar su vida útil real.
¿Cuántas passkeys puede guardar una YubiKey?
La capacidad depende del modelo, del firmware y del tipo de credencial. Yubico documenta hasta 100 credenciales FIDO2 detectables en los modelos YubiKey Bio con firmware 5.7 o posterior, mientras que el firmware Bio anterior admite hasta 25. La serie YubiKey 5 puede tener hasta 100 passkeys detectables y 64 ranuras OATH por aplicación.
¿Puedo dejar mi YubiKey conectada todo el tiempo?
Sí, los modelos Nano están diseñados para quedarse en un puerto USB. Protege la llave de golpes y de uso no autorizado, y retírala cuando transportar el dispositivo pueda doblar o dañar el conector.
¿Qué bancos aceptan la YubiKey?
Cada banco decide si su sistema actual de inicio de sesión admite llaves de seguridad, FIDO2 o WebAuthn. Revisa la documentación de llaves de seguridad y la configuración de la cuenta de cada banco antes de comprar.
¿Es seguro comprar una YubiKey en Amazon?
Compra en la tienda web de Yubico o en un vendedor que Yubico identifique como revendedor autorizado. Yubico también ofrece una página de verificación de dispositivo original, y debes leer las condiciones de devolución del vendedor antes de pedir.
¿Qué es mejor, Google Authenticator o una YubiKey?
Google Authenticator genera códigos de un solo uso por software, mientras que una YubiKey puede ofrecer un inicio de sesión físico con llave de seguridad FIDO. Yubico indica que los códigos generados por app pueden resistir menos el phishing que las llaves de seguridad físicas, pero la cuenta debe admitir el método de la YubiKey.
¿La YubiKey usa huella dactilar?
Los modelos YubiKey 5 estándar usan un toque. Los modelos YubiKey Bio usan un sensor de huella dactilar, admiten hasta cinco huellas registradas y ofrecen un PIN como alternativa.
¿La YubiKey requiere una suscripción?
No. Una YubiKey para consumidores es una compra única de hardware sin suscripción recurrente, mientras que YubiEnterprise es un servicio de suscripción aparte para implementaciones empresariales.
El siguiente paso es abrir la configuración de seguridad de la cuenta exacta que pide la llave. Confirma el método admitido, ajusta el conector a tus dispositivos, registra la primera llave y agrega una de repuesto antes de necesitarla.
Glosario
Encuentra más guías de VPN en Tunnel Verdict. ¿Tienes una pregunta sobre tu configuración? Escríbenos e incluye tu dispositivo y la VPN que usas.